MCP-Server geben KI-Assistenten Zugriff auf echte Daten und Werkzeuge – von Dateien bis zum Google-Ads-Konto. Genau deshalb ist die Sicherheitsfrage berechtigt: Wer sich in Foren umsieht, findet neben Begeisterung auch Formulierungen wie „Sicherheits-Albtraum". Dieser Artikel ordnet ein, welche Risiken real sind – und woran du einen Server erkennst, dem du Zugriff geben kannst.
Ja, MCP-Server können sicher betrieben werden – der offene Standard bringt dafür klare Schutzregeln mit, von der OAuth-Anmeldung mit Zustimmung bis zum Verbot, fremde Zugangs-Token weiterzureichen. Ob ein konkreter MCP-Server sicher ist, hängt aber von seiner Umsetzung ab: Entscheidend sind geprüfte Herkunft, abgestufte Berechtigungen und eine nachvollziehbare Datenverarbeitung.
Wo die echten Risiken liegen
Die Sorgen aus Foren und Fachpresse sind nicht erfunden. Vier Risiken solltest du kennen:
- Prompt Injection: Manipulierte Inhalte – etwa eine präparierte Webseite oder ein Dokument – schleusen Anweisungen an die KI ein. Das BSI stuft indirekte Prompt Injections als eingebaute Schwachstelle von KI-Sprachmodellen ein. Brisant wird das, wenn die KI über MCP-Werkzeuge auch handeln kann.
- Fremde, ungeprüfte Server: Wer eine beliebige Server-URL mit seinem Konto verbindet, vertraut dem Betreiber dahinter. Ein bösartiger Server kann Werkzeug-Beschreibungen mit versteckten Anweisungen versehen oder Daten abgreifen.
- Zu breite Berechtigungen: Ein Zugang, der von Anfang an alles darf, richtet im Ernstfall den größten Schaden an – etwa wenn ein Zugangs-Token in falsche Hände gerät.
- Übernommene Sitzungen: Vorhersehbare Sitzungs-Kennungen können erraten und missbraucht werden – ein bekannter Angriffsweg auf schlecht gebaute Server.
Verbinde niemals eine MCP-Server-URL aus einem Forum oder Verzeichnis ungeprüft mit deinem Google-Konto. Der Betreiber des Servers sieht, was du ihm freigibst – und du kennst ihn nicht.
Was der offizielle MCP-Standard vorschreibt
Das Model Context Protocol (MCP) ist der offene Standard hinter diesen Servern – und er lässt Sicherheit nicht offen. Die Security Best Practices der MCP-Spezifikation verlangen unter anderem:
- OAuth-Anmeldung mit echter Zustimmung: Jeder Client braucht die ausdrückliche Freigabe des Nutzers – gegen Angriffe, bei denen sich Dritte eine bestehende Zustimmung erschleichen.
- Verbot der Token-Weitergabe: Ein Server darf nur Zugangs-Token akzeptieren, die für ihn selbst ausgestellt wurden – das „Durchreichen" fremder Token ist ausdrücklich untersagt.
- Sichere Sitzungen: Zufällige, nicht erratbare Sitzungs-Kennungen, die nicht als Login-Ersatz dienen dürfen.
- So wenig Rechte wie möglich: Die Spezifikation empfiehlt minimale Startberechtigungen, die erst bei Bedarf erweitert werden – statt Vollzugriff ab der ersten Minute.
Der Standard schreibt vor – ob ein konkreter Server sich daran hält, siehst du ihm von außen nicht an. Genau dafür gibt es die Kriterien weiter unten.
Lokal oder gehostet – was ist sicherer?
Beides kann sicher sein, die Risiken verteilen sich nur anders:
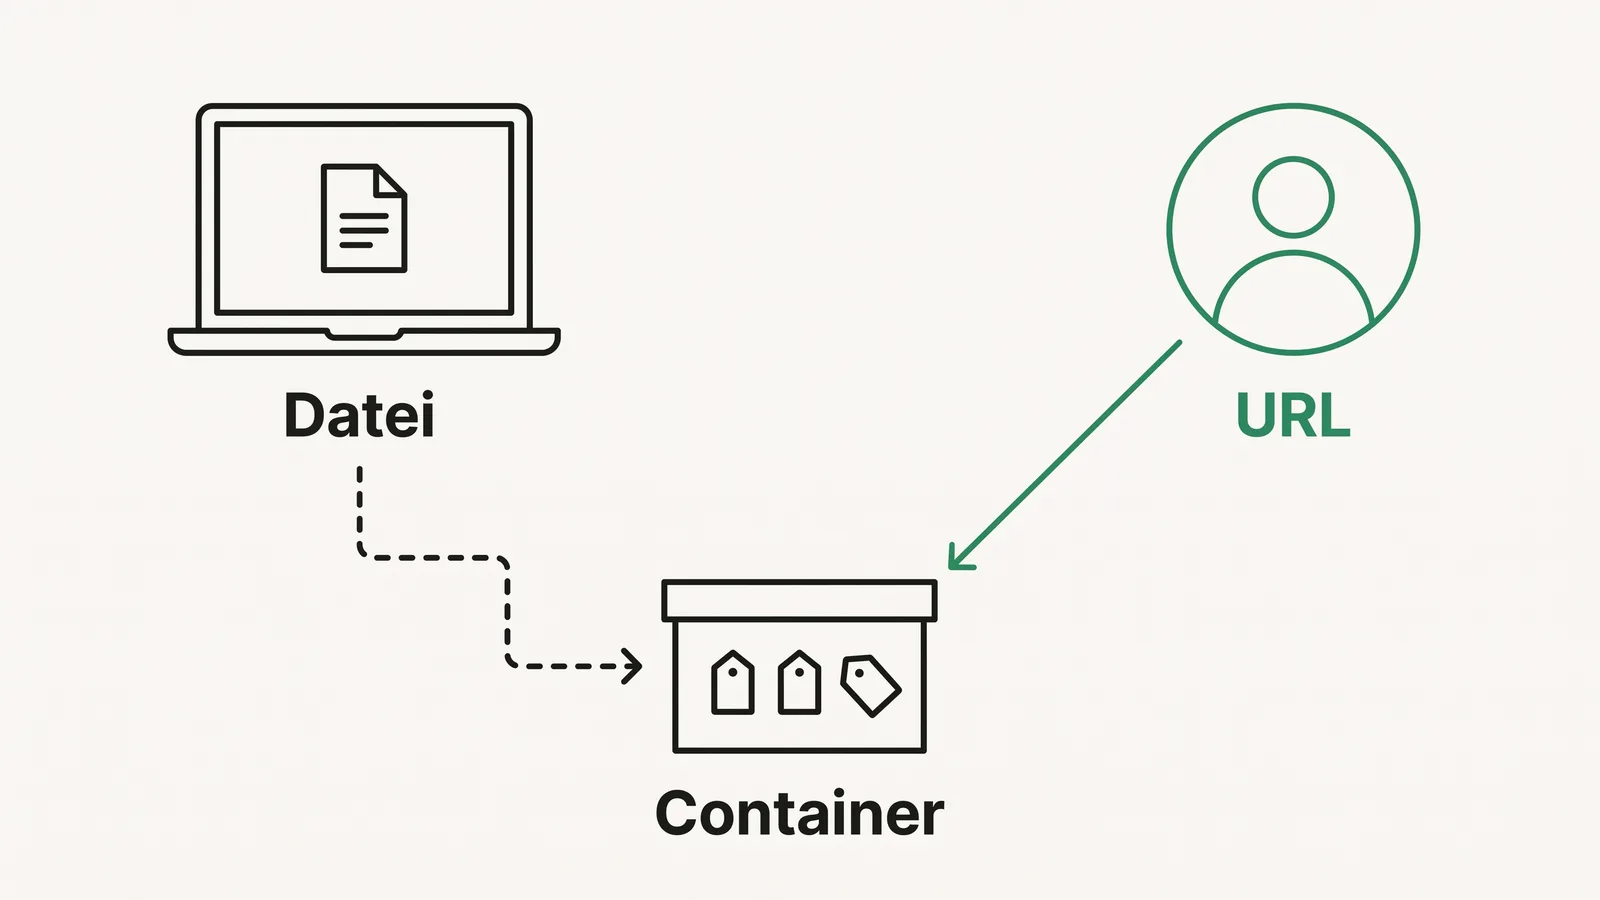
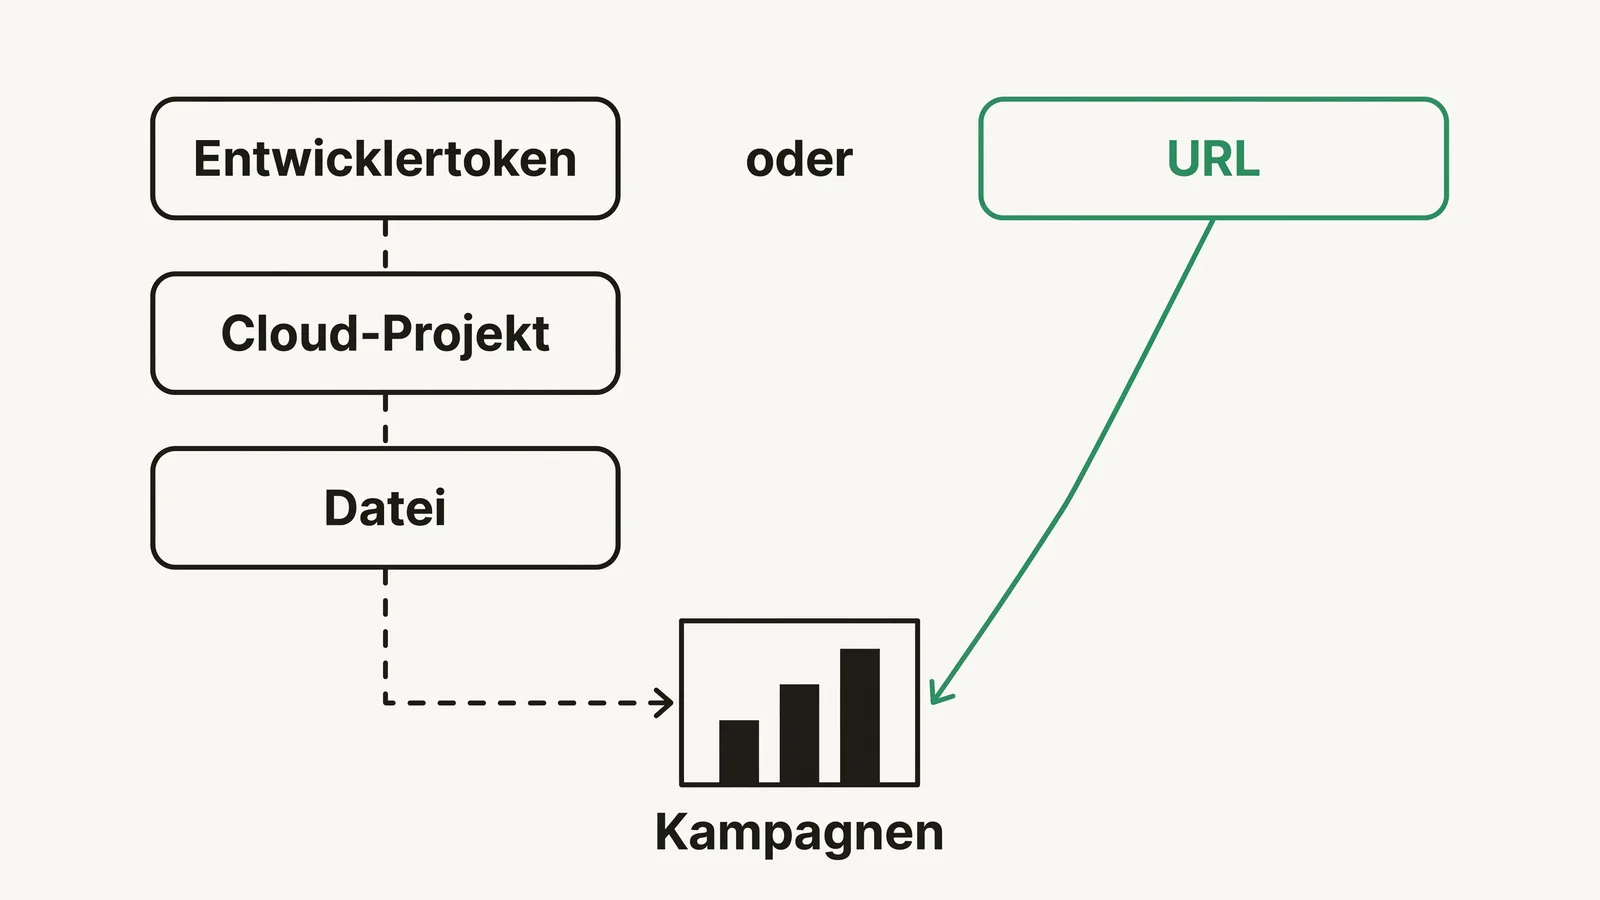
- Lokaler Server: Läuft auf deinem Rechner, die Daten bleiben bei dir – volle Kontrolle. Dafür installierst du ausführbaren Code: Die Spezifikation warnt ausdrücklich vor kompromittierten lokalen Servern, und um Updates und sichere Konfiguration kümmerst du dich selbst. Bei Open-Source-Servern gilt: Code vor der Nutzung prüfen – bei öffentlichen Repositories kannst du diese Prüfung auch von einer KI machen lassen.
- Gehosteter Server: Der Betreiber übernimmt Härtung, Updates und den sicheren Umgang mit Zugangs-Token – du verbindest nur eine URL und meldest dich per Google-Login an. Dafür musst du dem Betreiber vertrauen können. Wie ein gehosteter Server abgestufte Berechtigungen in der Praxis umsetzt, siehst du am Beispiel des Google-Ads-MCP: Schreibzugriffe sind eine eigene Stufe, und neue Kampagnen werden grundsätzlich pausiert angelegt. Wie das beim Einrichten aussieht und was die Stufen im Alltag bedeuten, zeigt Google Ads mit Claude verbinden.
Dieses Vertrauen ist prüfbar – und die folgenden Kriterien gelten für jeden Anbieter, auch für mcpwerk.
Woran du einen vertrauenswürdigen MCP-Server erkennst
Aus der Praxis heraus prüfe ich jeden fremden MCP-Server nach derselben Liste, bevor er eine Verbindung bekommt:
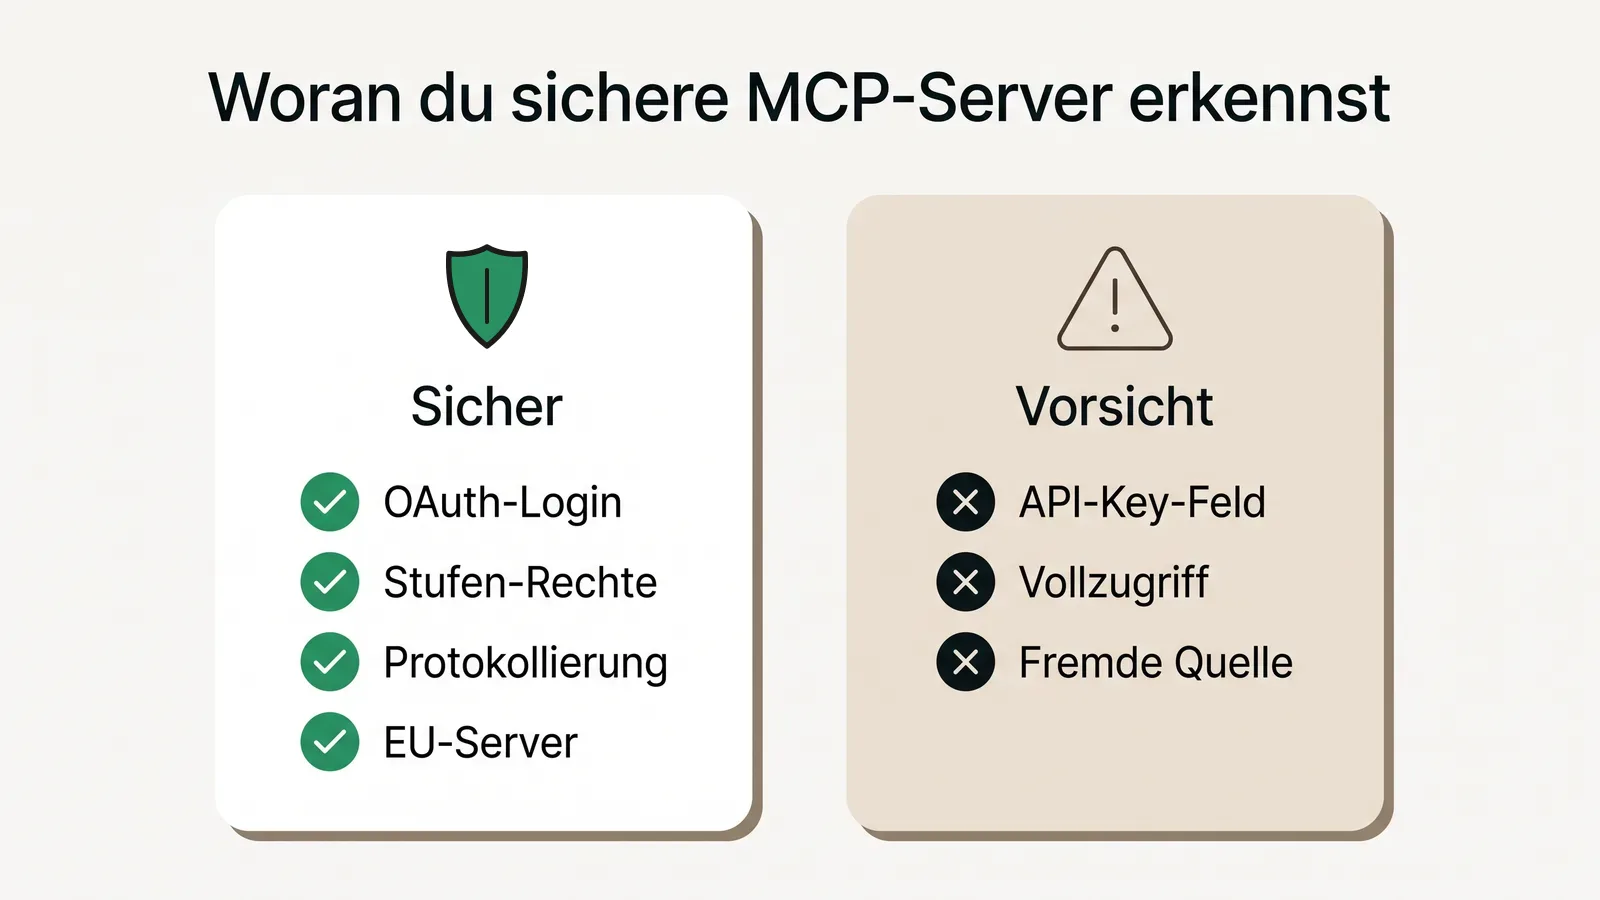
- Geprüfte Herkunft: Der Server ist in den offiziellen Verzeichnissen der KI-Anbieter gelistet oder stammt aus einer nachvollziehbaren Quelle. Ein Repository von einer unbekannten Seite bekommt keine Verbindung – egal, wie praktisch das Werkzeug klingt.
- OAuth statt API-Schlüssel: Die Anmeldung läuft über den Google-Login mit Zustimmungsbildschirm. Ein Server, der dich Schlüssel oder Passwörter in ein Formular eintragen lässt, ist ein Warnsignal.
- Abgestufte Berechtigungen: Lesen und Schreiben sind getrennt, Schreibrechte schaltest du explizit frei. Beim Bau von mcpwerk war das die schwierigste Abwägung: Die Kampagnen-Erstellung ist das attraktivste Feature – und zugleich das riskanteste. Gelöst haben wir es dreifach: Erstellen ist eine eigene Stufe mit ausdrücklichem Opt-in, jede neue Kampagne startet pausiert, und nicht freigeschaltete Befehle sind für die KI nicht einmal sichtbar – statt nur blockiert.
- Protokollierung: Jeder schreibende Aufruf wird festgehalten und ist nachvollziehbar.
- Klare Datenverarbeitung: Der Anbieter benennt Serverstandort, Vertragsgrundlage und was gespeichert wird. Bei mcpwerk steht das auf der Sicherheitsseite: Daten werden durchgeleitet, nicht gespeichert.
- Jederzeit widerrufbar: Den Zugriff kannst du in deinem Google-Konto unter „Verbindungen zu Drittanbieter-Apps" jederzeit beenden.
So schützt du dein Google-Konto konkret
- Starte jeden neuen MCP mit der Stufe „Lesen" – auswerten kann nichts verändern.
- Teste den Workflow mit harmlosen Fragen und schau dir an, wie der Server antwortet.
- Frag den Server direkt, was er kann – der Prompt unten stammt aus meinem eigenen Alltag.
- Schalte Schreibrechte erst frei, wenn du den Workflow kennst – und prüfe deine Verbindungen regelmäßig im Google-Konto.
Welche Sachen kannst du verwenden – und was davon kann schreiben oder verändern?Erst lesen, dann schreiben: Starte jeden MCP mit der Stufe „Lesen" und schalte „Bearbeiten" erst frei, wenn du den Workflow kennst.
Die gehosteten mcpwerk-MCPs trennen Lesen, Bearbeiten und Veröffentlichen als eigene Stufen, protokollieren jeden Schreibzugriff und leiten deine Daten nur durch – Server in Nürnberg, 7 Tage kostenlos testen.
Google Ads MCP ansehen →Häufige Fragen
Ist MCP als Protokoll sicher?
Der Standard selbst bringt klare Schutzregeln mit – OAuth-Anmeldung, Verbot der Token-Weitergabe, sichere Sitzungen. Sicherheit entsteht aber erst in der Umsetzung: Ein Server kann den Standard sauber umsetzen oder schlampig. Deshalb zählt die Prüfung des konkreten Anbieters mehr als das Protokoll-Logo.
Ist ein MCP-Server DSGVO-konform?
Das hängt vom Betreiber ab, nicht vom Protokoll. Prüfkriterien sind ein Auftragsverarbeitungsvertrag, der Serverstandort, Datenminimierung und klare Angaben, was gespeichert wird – die Anforderungen dazu stammen aus der Datenschutz-Grundverordnung. Das ist eine redaktionelle Einordnung, keine Rechtsberatung.
Was ist Prompt Injection – und betrifft mich das?
Eingeschleuste Anweisungen in Inhalten, die die KI verarbeitet – laut BSI eine eingebaute Schwachstelle von Sprachmodellen. Dich betrifft das vor allem, wenn deine KI über Werkzeuge handeln darf: Dann helfen abgestufte Rechte und der Grundsatz, Schreibzugriffe bewusst freizuschalten.
Kann ein MCP-Server mein Google-Konto übernehmen?
Nein – bei einer sauberen OAuth-Anmeldung erhält der Server nur Zugriff auf die Bereiche, die du im Zustimmungsbildschirm freigibst, nie dein Passwort. Den Zugriff kannst du im Google-Konto jederzeit widerrufen. Riskant wird es erst, wenn du Zugangsdaten direkt in fremde Formulare einträgst.
Woran erkenne ich einen unseriösen MCP-Server?
Typische Warnsignale: Er fragt API-Schlüssel oder Passwörter ab, statt OAuth zu nutzen, macht keine Angaben zu Betreiber und Datenverarbeitung, verlangt Vollzugriff ohne Stufen – oder taucht in keinem offiziellen Verzeichnis auf.